前言
最近对渗透测试特别感兴趣,越来越想找一个真实的环境练手,最后瞄准了校园网。我想如果被发现入侵,好歹是自己学校,应该不会过于为难我。
搞笑的是,我真的被导员联系了,说是上网有关问题,当时我心中一悸,心想是不是渗透的太过火了,结果竟然是因为fq问题,并且我被告知不能再fq,我写了检讨书。。。我现在连github都不敢打开,那么这几天的学习就暂时停一阵吧。
我把校园网攻击了反而没人问。。。
Spring Boot 信息泄露
我最近在学校的专利成果转化中心勤工俭学,不得不说学校的岗位就是清闲不少。我没事干的时候就扫了一下
这里的wifi密码他们告诉了我。连接后发现网段是192.168.5.x/24,是我们校园网里的一个配网。扫描发现 192.168.5.15 开放 Spring Boot Actuator 端点:
| /heapdump | 严重 - 可下载堆转储文件 |
| /env | 严重 - 泄露环境变量配置 |
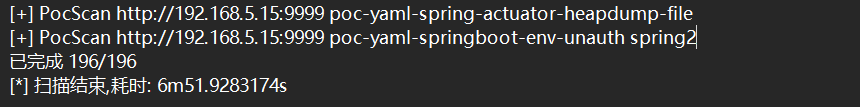
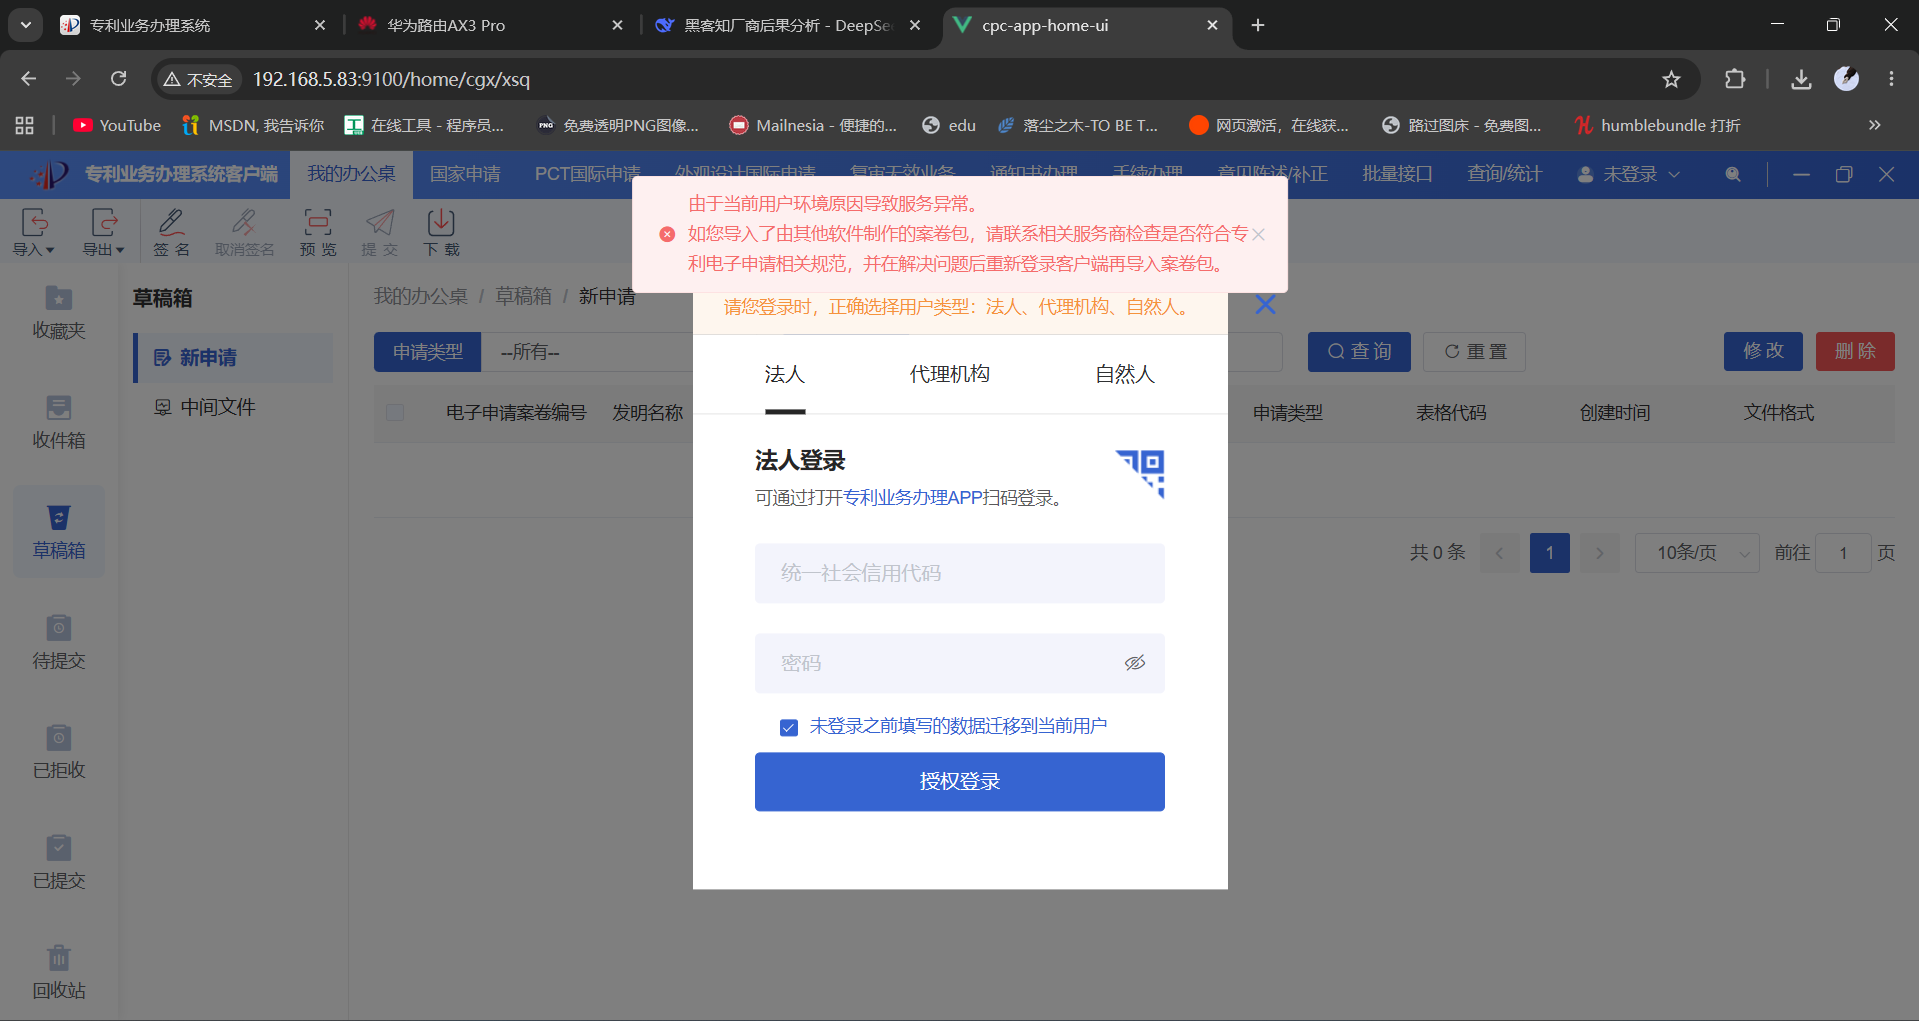
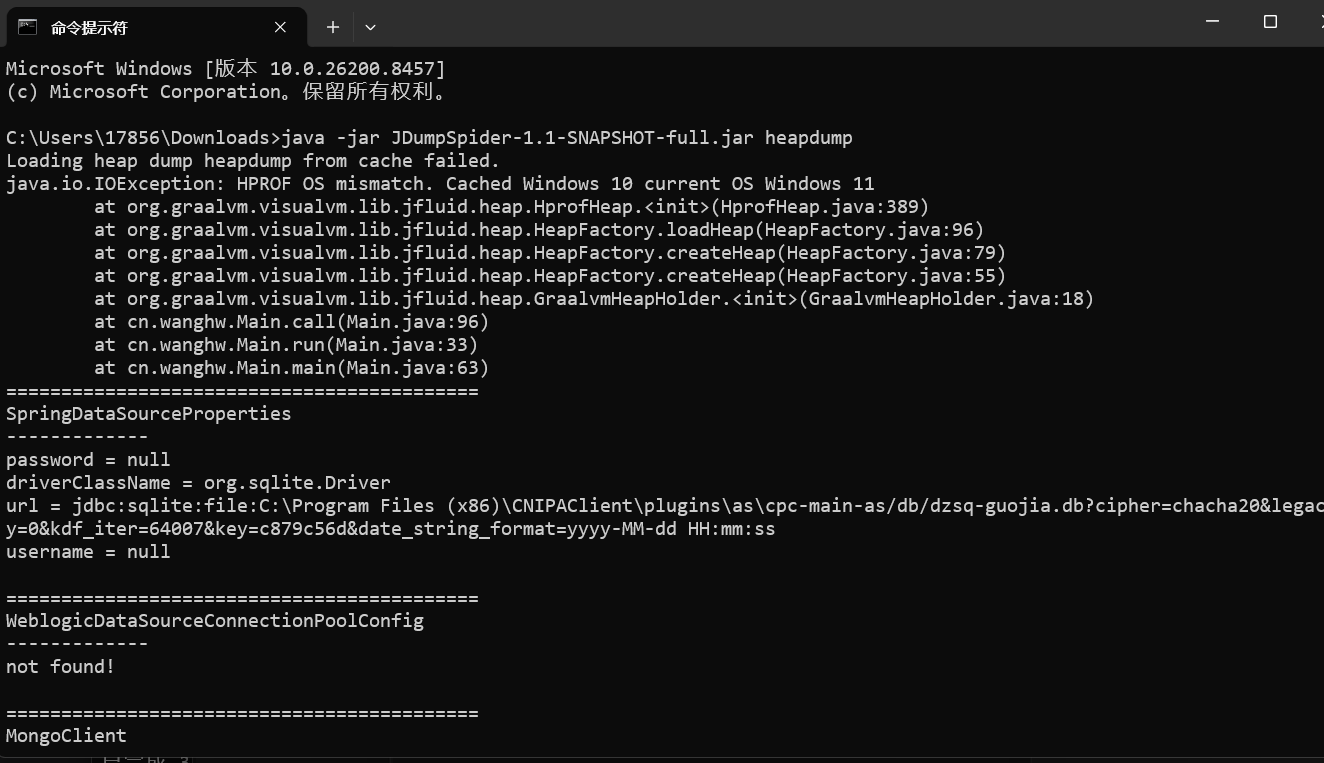
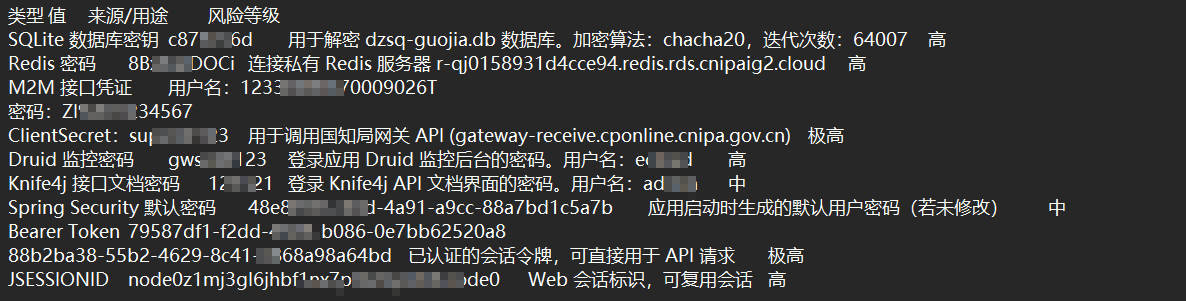
直接访问断点,得到heapdump文件和env配置,使用jdumpspider分析一下,这个工具用来springboot内存取证简单好用,本质就是一个提取关键字的脚本。比较初步的分析就不必惊动EclipseMemoryAnalyzer了。我整理了一下所有泄露的信息。
华为AX3PRO路由器
(192.168.5.1)
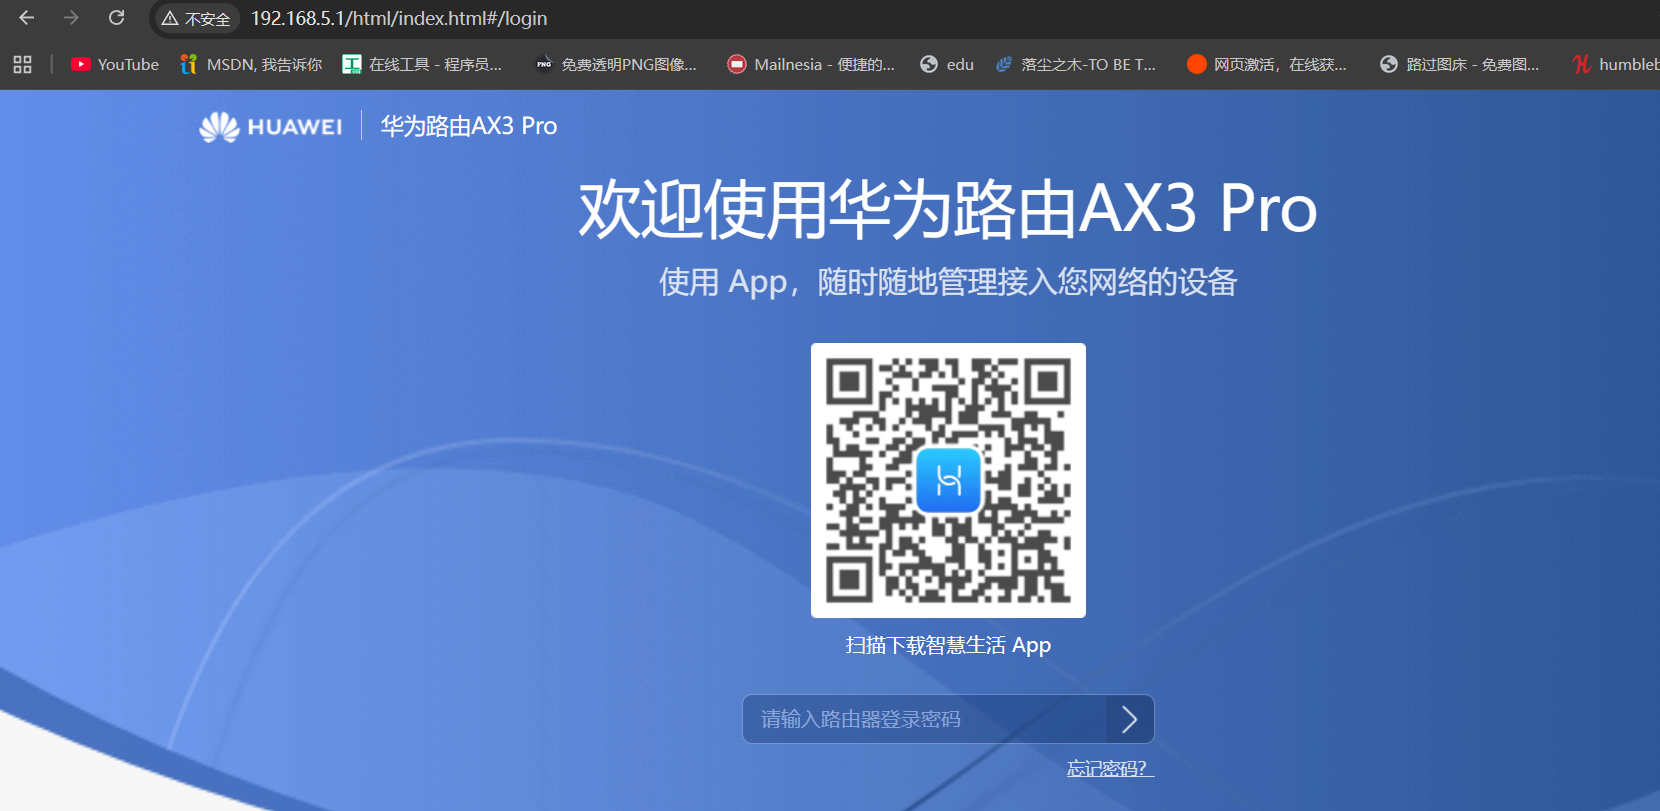 发现弱密码:和wifi密码相同,为门牌号输三次
成功登入管理界面
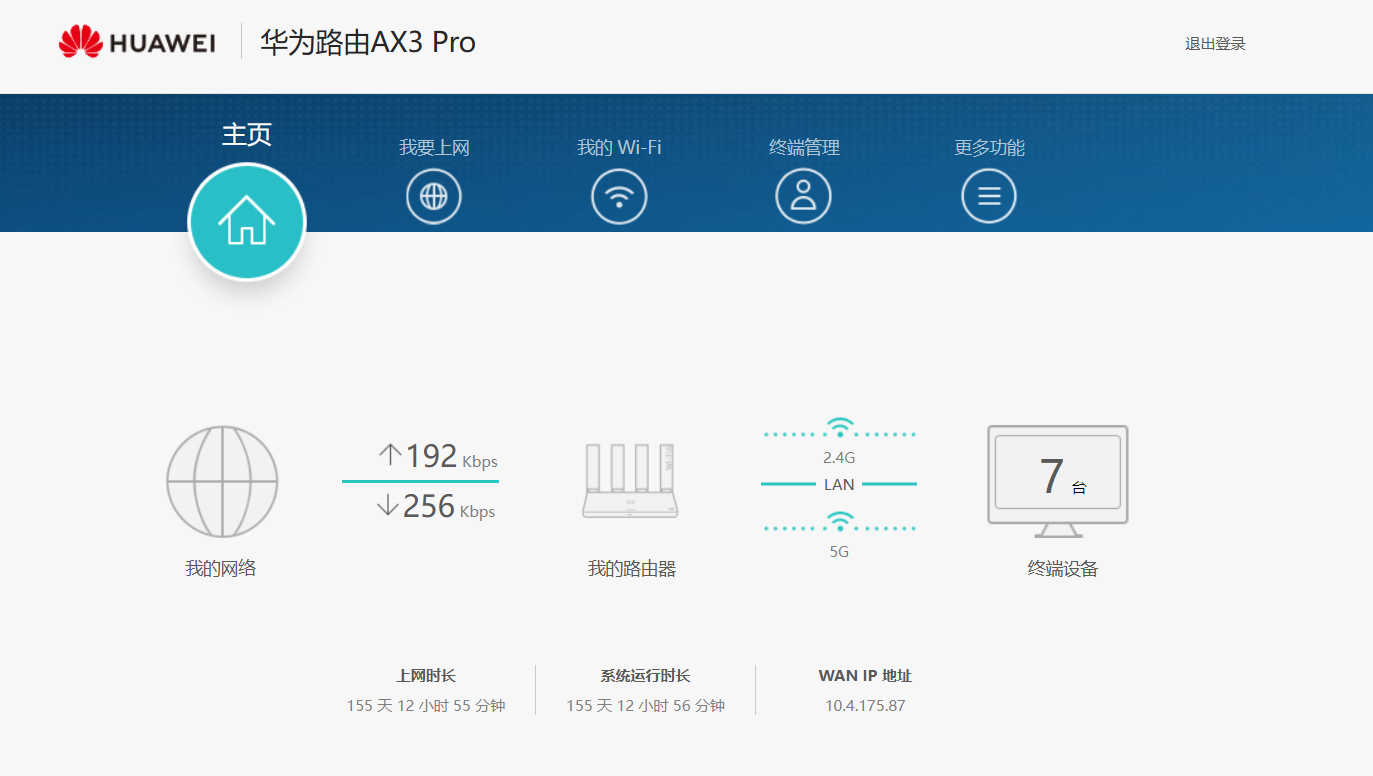 看配置
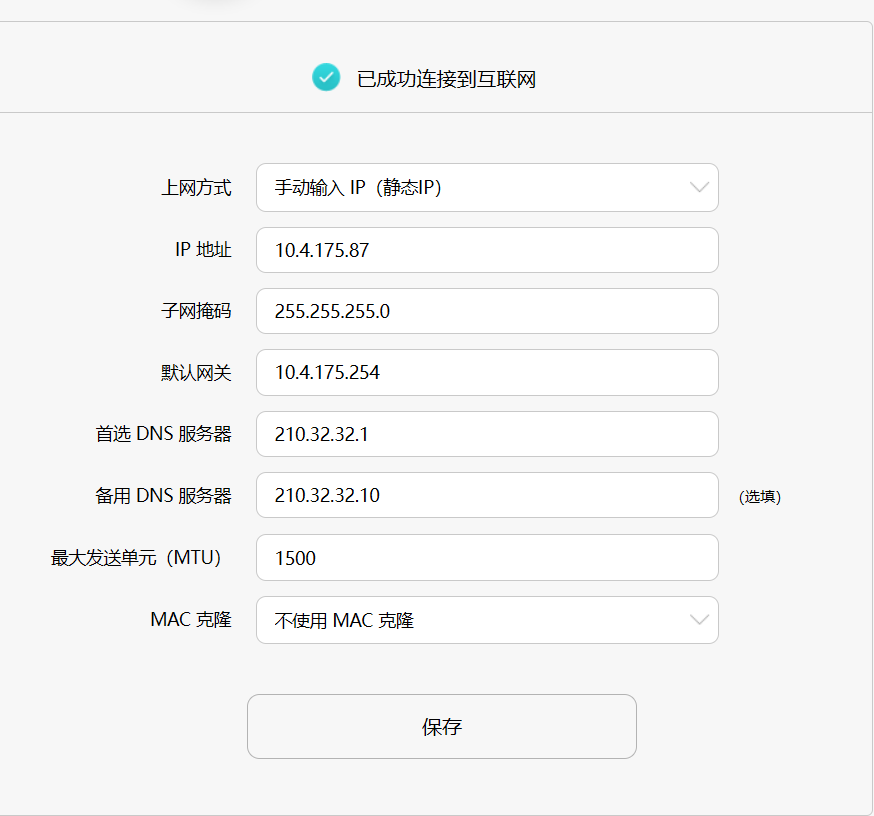 这里的手动设置显示的是路由器的身份,说明了他们是如何接入校园网的
10.4.175.87试了一下,403,这个网关底下应该有好几个重要资产
dns服务器防线也很深
还有一个有意思的点,之前的那个专利申请系统不止192.168.5.15,还有很多ip,但是有时候我扫描不到。我想了好久。因为一个专利申请服务器怎么会时断时续的开着,并且在办公室里并没有发现物理服务器。
今天在路由器的连接设备界面看到了192.168.5.15,恍然大悟,这是一台个人电脑,服务器是在他们电脑自己上,估计是他们用的这个专利申请软件有大问题,为什么会在内网暴露heapdump和env,这个问题之后再研究
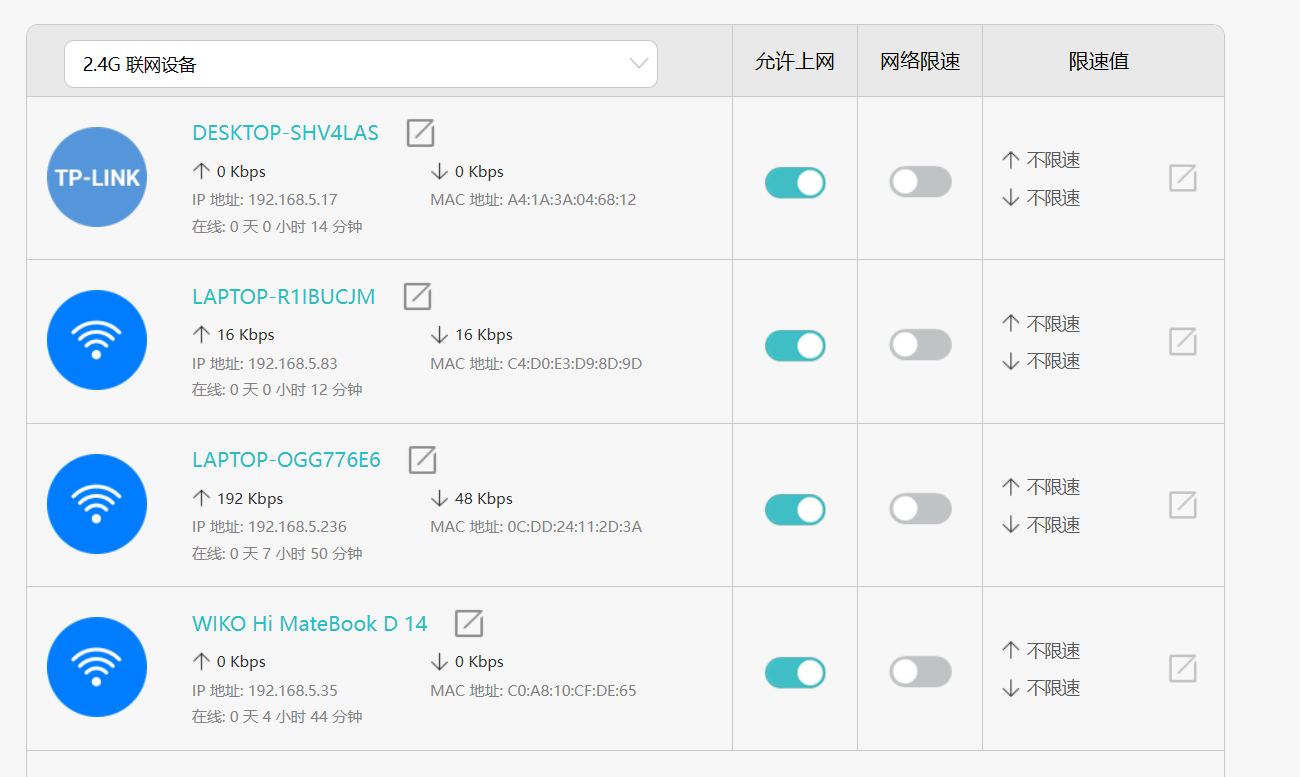
看到华为智慧互联开启,看来是使用这个手段实现各办公室网络无缝衔接的
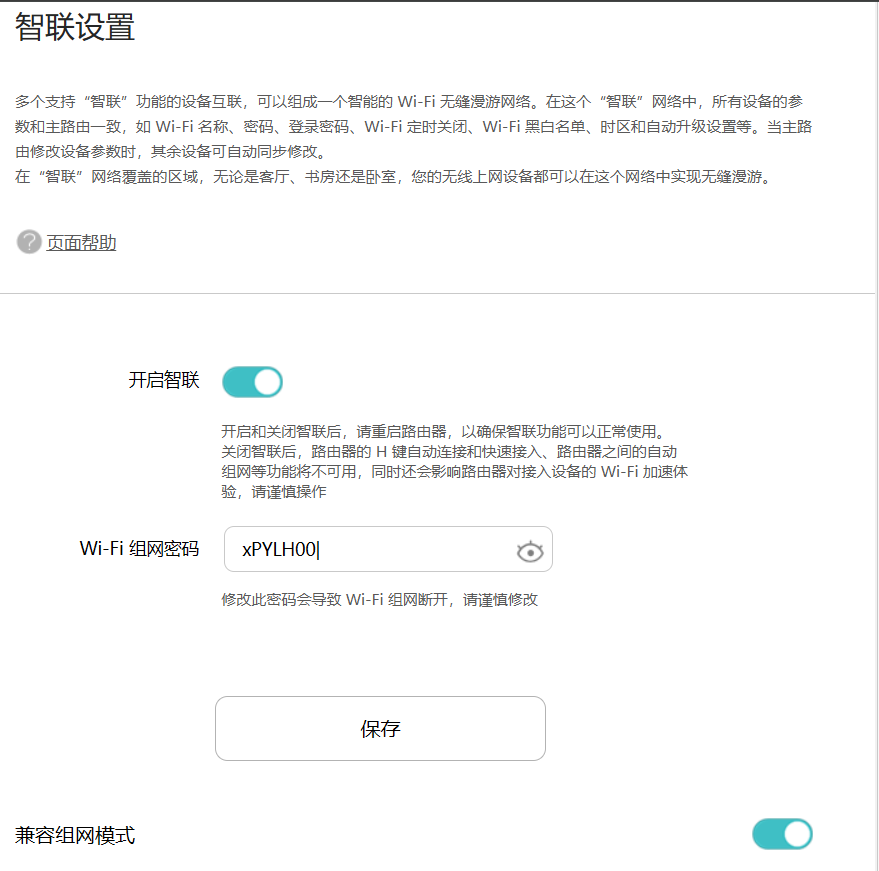 并且暴露了组网密码,我想可不可以利用这个密码欺骗其他路由器,自己搞一个假的路由器,这样华为的互联策略会以为他是“自己人”。待我抽时间研究一下这个华为智慧互联吧